OKFDE|权限与政治,为什么 IT 主管死活不给数据库账号?【Insights #008】
李总在大会上定下集团一号工程,小王却在堡垒机审批流里卡了整整三星期。
OKFDE · Forward Deployed Engineering #008
本文涉及的情节、对白、数据及项目过程均为基于工程现实的示意创作,不对应真实客户,亦不代表 OKFDE 已完成的项目能力。
开场 / FIELD NOTES
堡垒机外面的长跑
李总在周一管理层例会上拍了桌子,红头文件印得很正式,全链路智能化被定为集团本季度的一号工程。
李总把目光投向后排的信息技术部工位,声音洪亮:
“老孙,小王他们团队进场做核心协同,需要什么数据权限,你们信息部全力配合,一路开绿灯。”
信息技术部主管老孙站起身,双手贴在裤缝边,连连点头说好。
老孙今年四十五岁,常年穿一件洗得领口发白的深蓝色立领工装,头发剪得极短,兜里揣着两枚不同系统的动态口令牌。
开完会出来,小王以为当天下午就能拿到数据字典和测试库连接串。
小王在集团的内部工单系统里提交了权限申请,申请访问采购订单表与历史供应商主数据。
工单提交上去,在系统里安静地躺了四天。
第五天上午,工单被原路退回,退回意见栏里写着一行工整的小楷,缺少业务部门分管副总裁会签,未附带网络安全合规评估报告,建议补充材料后重提。
小王找业务副总裁补齐了签字,又让安全组同事盖了章,再次提交。
这回工单在老孙的待办列表里停了一整个星期。到了下周五下午五点半,系统再次弹出一行提示,经评估,直连生产核心库可能引发连接池耗尽风险,且涉及敏感客户隐私字段出境隐患,予以驳回。
三星期过去,王姐那边的订单规则梳理得差不多了,小王连一张真实的数据表都没摸到。
小王背着双肩包,直接推开了地下一层信息技术部的大门。
机房机柜散热风扇的巨大蜂鸣声扑面而来,老孙正戴着防静电手环,蹲在地上换一块服务器固态硬盘。
老孙看到小王,拍了拍手上的灰尘,拧开保温杯递过来一杯温水,脸上的笑容挑不出一点毛病。
老孙说:
“小王啊,真对不住,真不是我故意卡你。李总在会上催得急,那是他的战略任务。但这台机柜上的每一行数据,是我老孙过去十二年带着兄弟们一条条敲进去的。真要出了漏子,李总只找我要说法。”
01 / DEFENSE
第一关 读懂老孙的生存法则
很多软件工程团队进场,一遇到权限阻力,喜欢在背地里抱怨传统企业的 IT 部门官僚保守,把技术主管当成阻碍创新的守旧派。
这种埋怨极其肤浅。
老孙守在机房里十二年,见识过太多外来系统的死活。
供应商换了一茬又一茬,售前演示的时候个个说自己的算法先进,结果接口一接进来,要么写了个没有索引的全表扫描慢查询直接把主库拖死,要么在后台偷偷搜集员工手机号被网络安全监管部门通报。
等事故处理完,外部团队拍拍屁股结项撤退,留在现场挨处分、写事故复盘检讨的,永远是老孙。
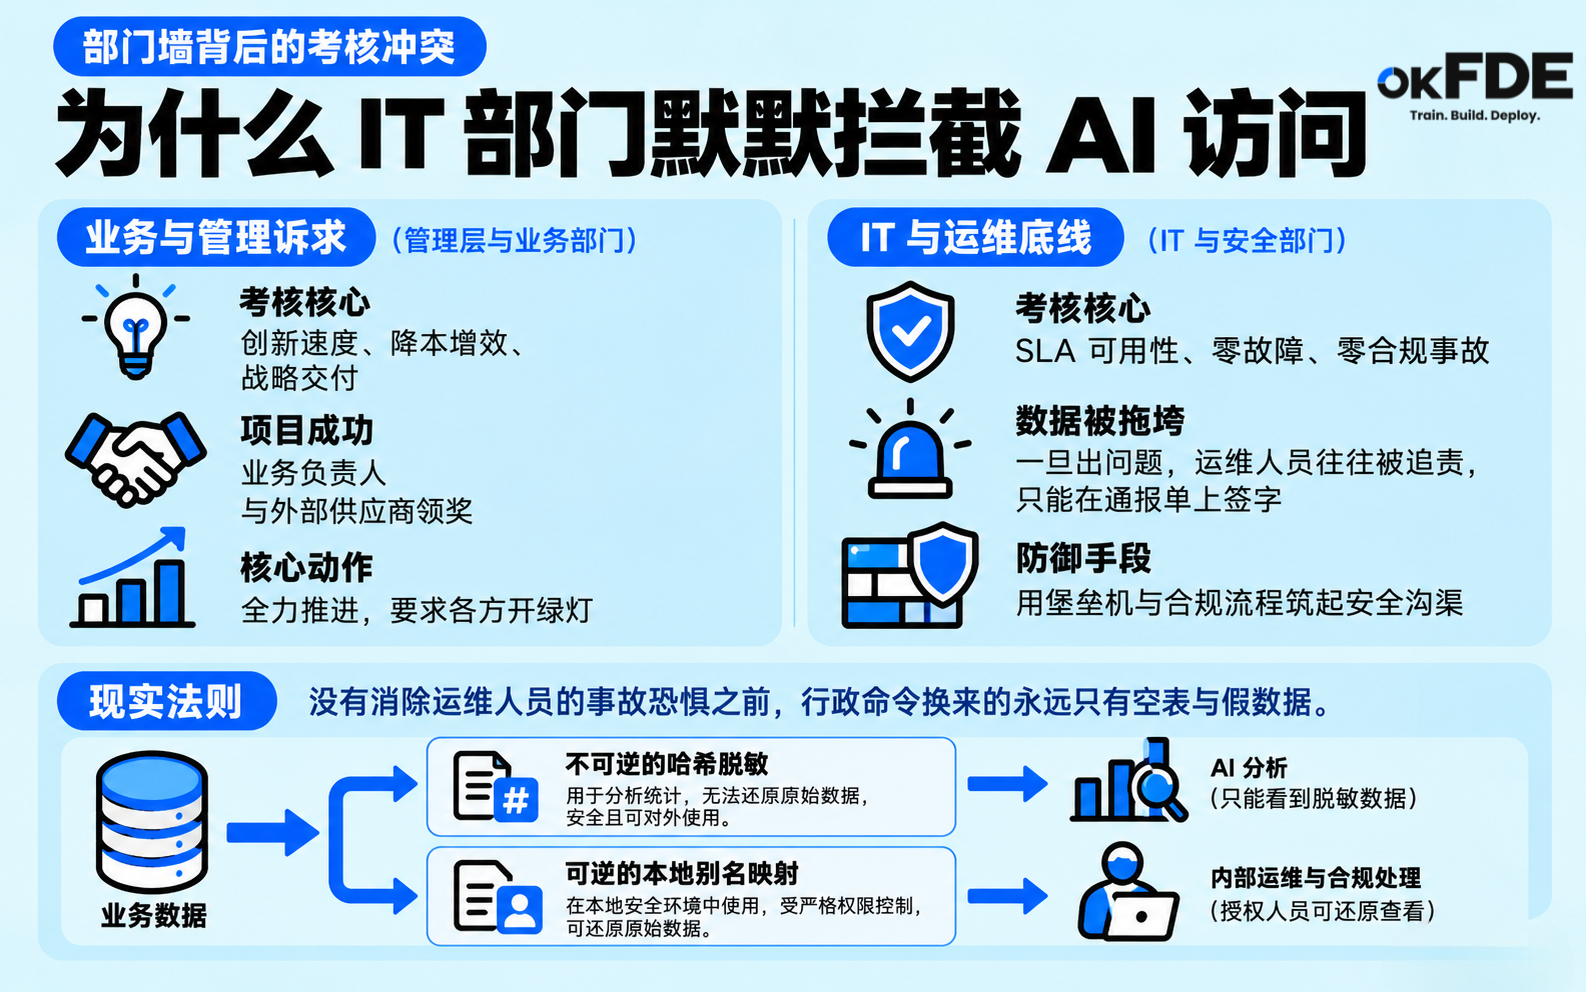
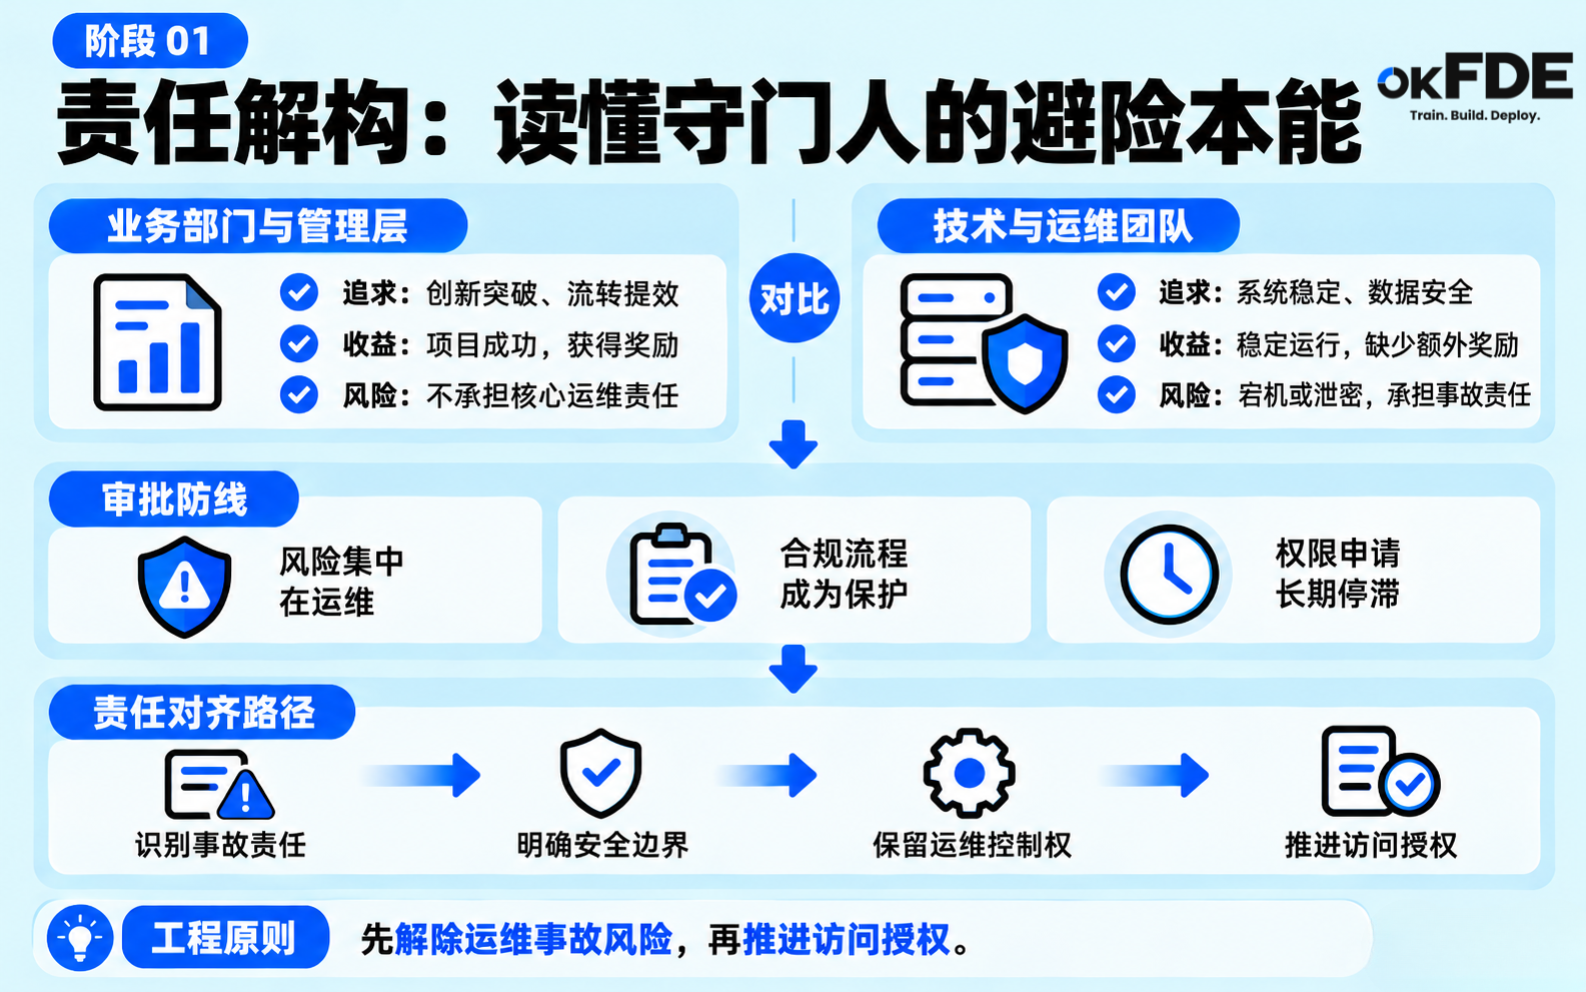
在企业内部的权力结构里,IT 部门背负的指标具有绝对的非对称性。
系统跑得四平八稳,业务部门觉得理所应当,IT 部门拿不到任何额外的经营分红。系统哪怕宕机十分钟,或者数据库被泄露了一条敏感记录,老孙一整年的年终绩效就当场清零。
项目跑得再快,那是业务部门的功劳。系统崩了,那是技术部门的事故。
在收益和风险完全脱节的位置上,老孙最理性的策略,就是把堡垒机的关卡设得越来越窄。
审批流拖上三个星期,不是老孙手脚慢,是他用制度给自己的职业生涯搭安全防线。
小王必须先打消要生产库直连账号的念头。工程师如果不替老孙把事故风险拆掉,就算李总亲自下达行政命令,老孙最多给你导一份半年前的离线 Excel 假数据,让你在沙盒里自娱自乐。
02 / PROBE
第二步 拔掉直连主库的念头,做只读影子探针
小王拉过一把塑料圆凳,在老孙对面坐下。
小王打开笔记本电脑,把原先申请主库连接账号的代码全部关掉,换上了一张手画的非侵入式架构草图。
小王说:
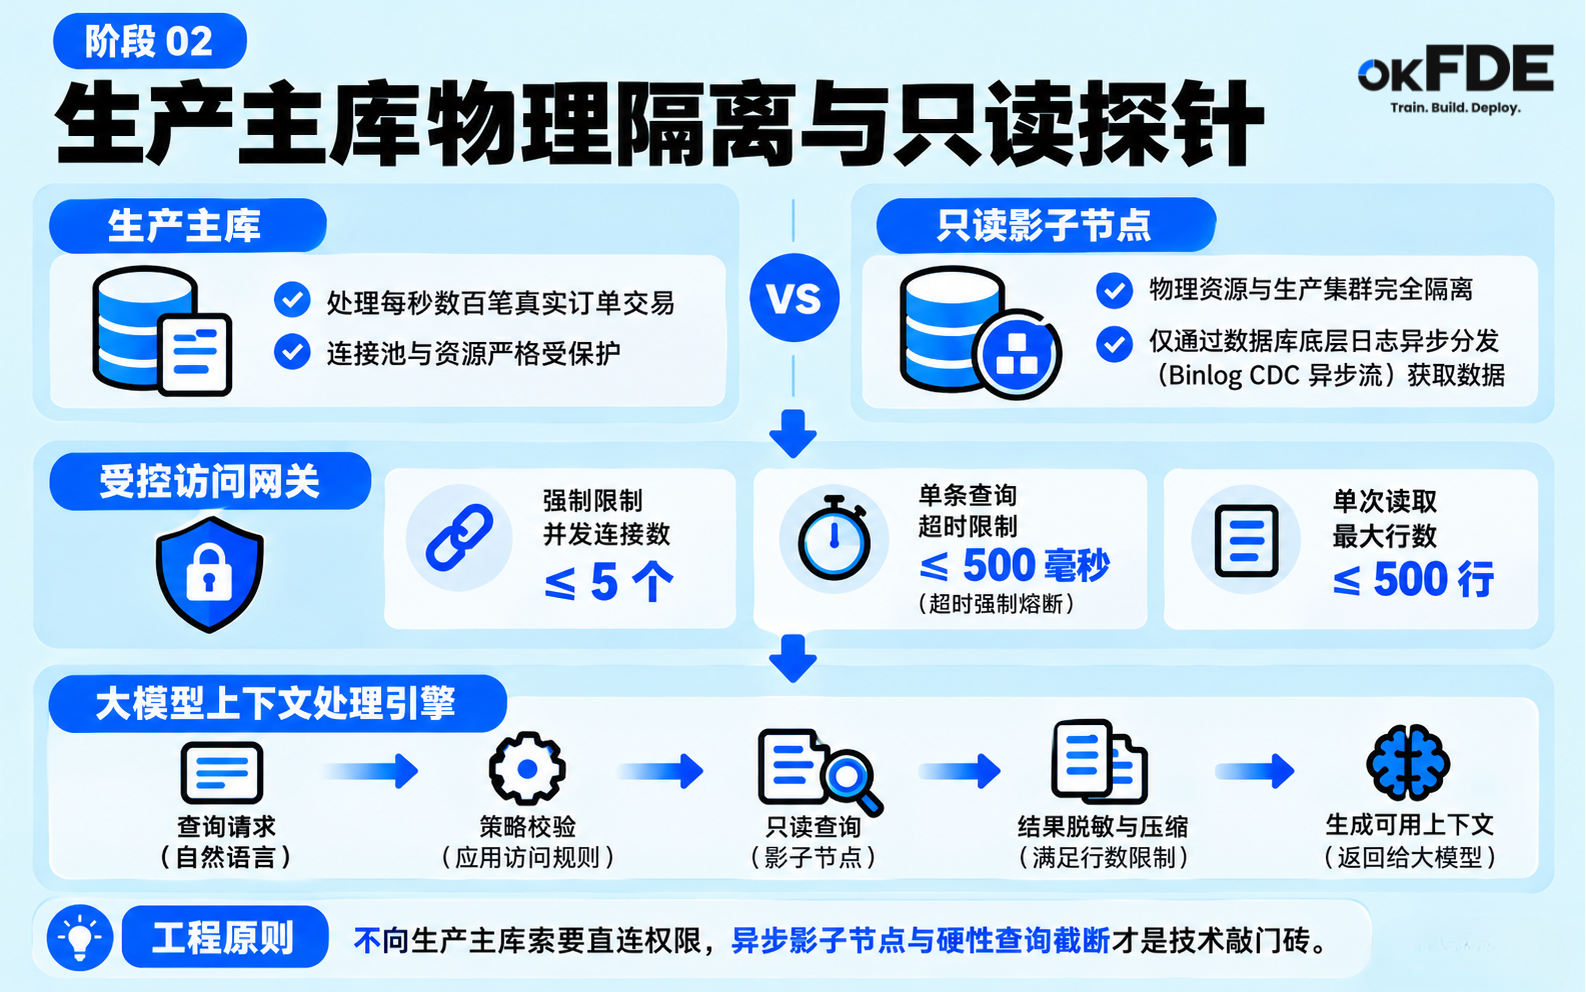
“孙主管,您看这样行不行。生产主库我们碰都不碰,也不要任何修改写入权限。您在只读从库上给我们开一个受控账号,连接池最多给五个连接,超时时间锁死在五百毫秒。”
老孙推了推眼镜,目光在屏幕上停留了片刻。
大部分外部开发团队总想着图省事,张嘴就要生产主库的读写权限,理由是大模型需要实时查数,还得把处理结果直接写回。
这种做法在资深运维眼里无异于在火药桶旁边点烟。
大模型的调用链路具有高度的不确定性。遇到复杂任务或者模型发散,后台如果突然并发发起几十条带有复杂关联的深分页查询,生产主库的 CPU 会在十秒钟内飙到百分之百,正常的采购下单和车间叫料瞬间被堵死。
小王退后了一大步,把系统改成了轻量级的影子探针。
团队利用数据库底层的日志变更捕获技术,在机房内部搭了一个只读影子节点。
主库发生的所有数据变更,通过只读日志异步同步到影子节点中。小王的大模型服务只和这个影子节点通信,读取延迟被控制在两秒以内。
即使小王的算法在后台写出了死循环慢查询,拖垮的也只是这台隔离出来的影子服务器,生产主库的事务心跳连一丝波纹都不会泛起。
为了彻底消除隐患,小王在连接网关上加了一道硬指标。
任何单次查询返回的数据量如果超过五百行,或者执行时间超过五百毫秒,网关直接强制截断连接并抛出警告,绝不允许外部请求在内网跑马圈地。
老孙盯着那行写死的连接数限制,手指在膝盖上轻轻敲了几下,脸上的紧绷感明显松动了。
03 / PRIVACY
第三步 敏感字段不出内网,就地脱敏与哈希飞地
解决了性能与稳定性问题,老孙手里还捏着一张底牌,数据合规。
老孙从机房抽屉里抽出一叠集团网络安全整改通报,指着上面红字抬头的文件看着小王。
老孙说:
“小王,就算服务器不宕机,数据隐私的红线我也得守着。采购单里有供应商的法人身份证号、对公私密账户、大客户手机号,甚至还有涉及军工配套项目的特定代号。这些数据要是传到你们的大模型服务里,哪怕漏了一个字,我都要被法务叫去喝茶。”
企业在大模型落地过程中,最容易踩雷的正是这一块灰色地带。
很多团队为了图省事,把整张数据表原汁原味地序列化成文字扔给模型,觉得反正是企业内网私有化部署,不会泄密。
在专业安全主管眼里,这种想法经不起推敲。
大模型的上下文窗口会留存日志,服务器的显存缓存也可能被逆向提取。只要原始的公民身份信息和商业机密在内存里打过滚,合规审计就随时能一票否决整个项目。
小王没有跟老孙打保票说大模型绝对安全,他在内网直接立了一道脱敏飞地。
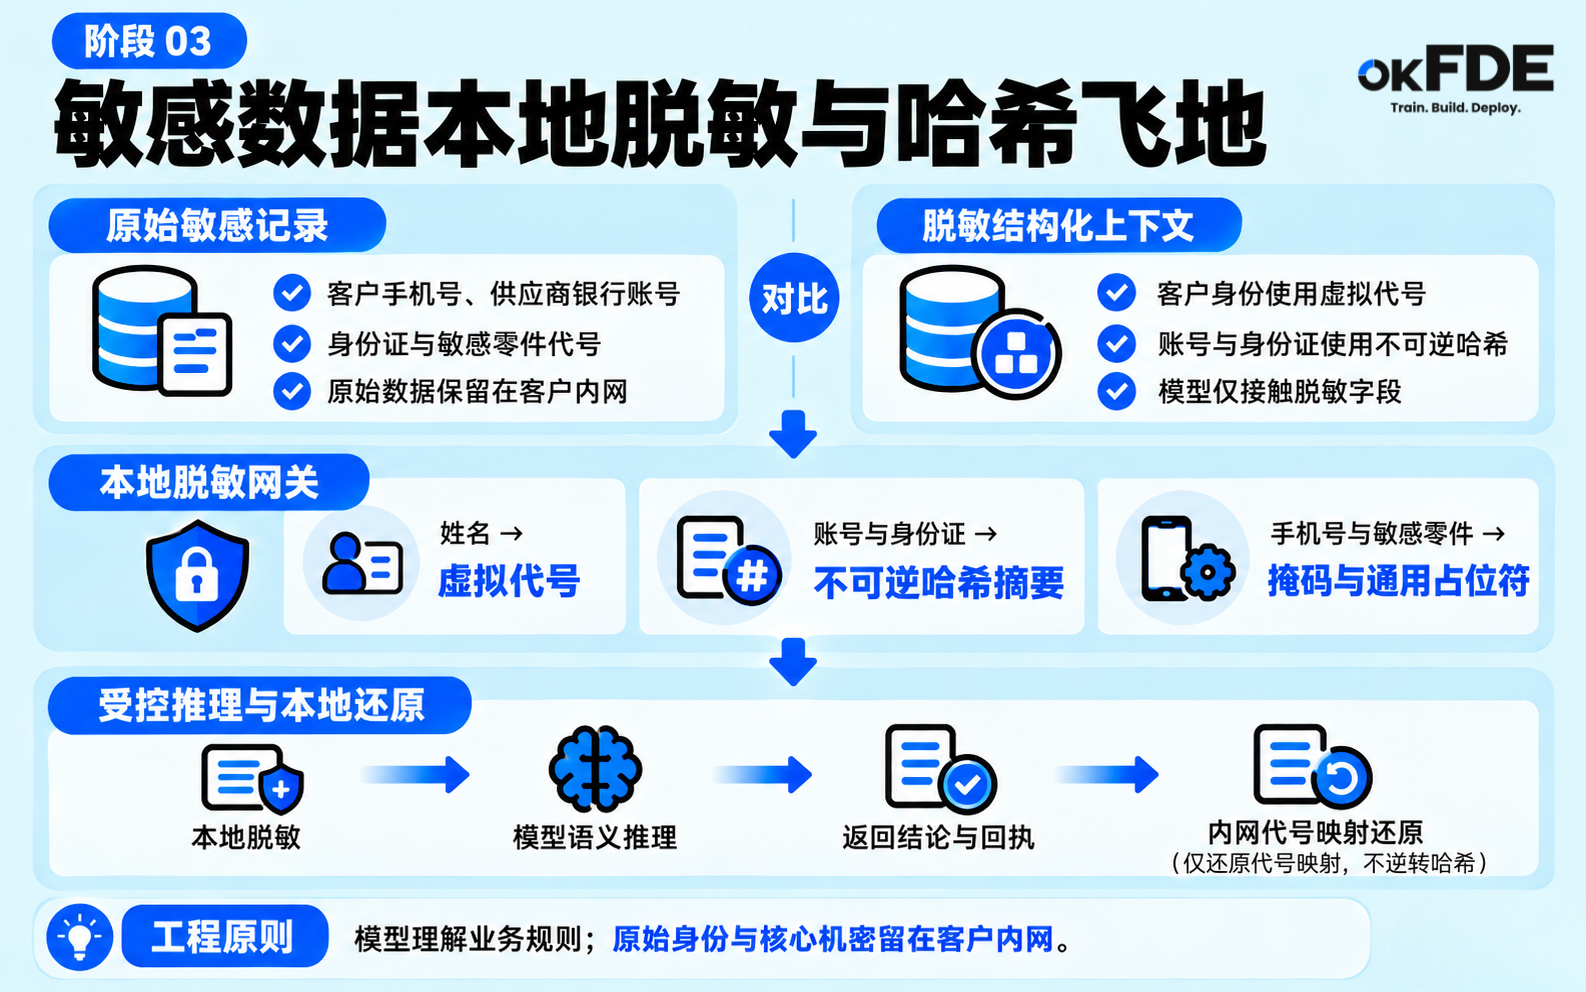
所有从影子节点提取出来的数据,必须先流经本地的脱敏清洗脚本。
真实的供应商名称被转换成了不可逆的加密哈希编码,手机号码被抹去了中间四位,法人身份证与银行卡账号直接替换成了格式化的虚拟代号。
大模型在处理非结构化订单比对时,看到的完全是一群由代号组成的虚拟客户。
模型根据上下文完成条款与逻辑核对之后,得出的判定结论再原路传回本地。由机房内网的独立解密服务,将虚拟代号重新还原为真实的业务记录。
机密数据从始至终没有离开过老孙亲手配置的安全局域网,大模型的推理服务更没有沾染到半个真实的敏感字符。
老孙拿过小王的脱敏测试终端,亲手在控制台里抓了三次网络数据包。
看到抓出来的报文里全是一长串经过加密的散列字符,老孙把老花镜摘了下来,顺手拿眼镜布擦了擦。
04 / TELEMETRY
第四步 把拔网线的开关亲手交到老孙手里
到了第三个星期的周四下午,老孙紧闭的防线已经松动了大半,但堡垒机的审批通过键依然没有按下去。
老孙靠在机房外的走廊栏杆上,手里握着那枚跳动着六位数字的动态口令牌,若有所思。
老孙说:
“架构和脱敏我都挑不出理了。但我还是有点悬心。系统真上线跑起来,到底在库里查了什么、频率有多高、半夜会不会突然抽风,我在外面看不见也摸不着。万一哪天李总问我这套系统今天动了什么东西,我总不能说我全不知道吧。”
这是 IT 负责人在面对外来黑盒系统时,最深层的失控感。
很多供应商把系统当成自己的私人领地,代码打包成混淆镜像,日志藏在私有目录里,生怕客户的技术人员看懂了细节。
这种封闭做派,往往把技术合作推成了两个部门之间的零和博弈。
小王拉着老孙回到机房工位,在老孙的运维大屏上直接切出了一个新的监控面板。
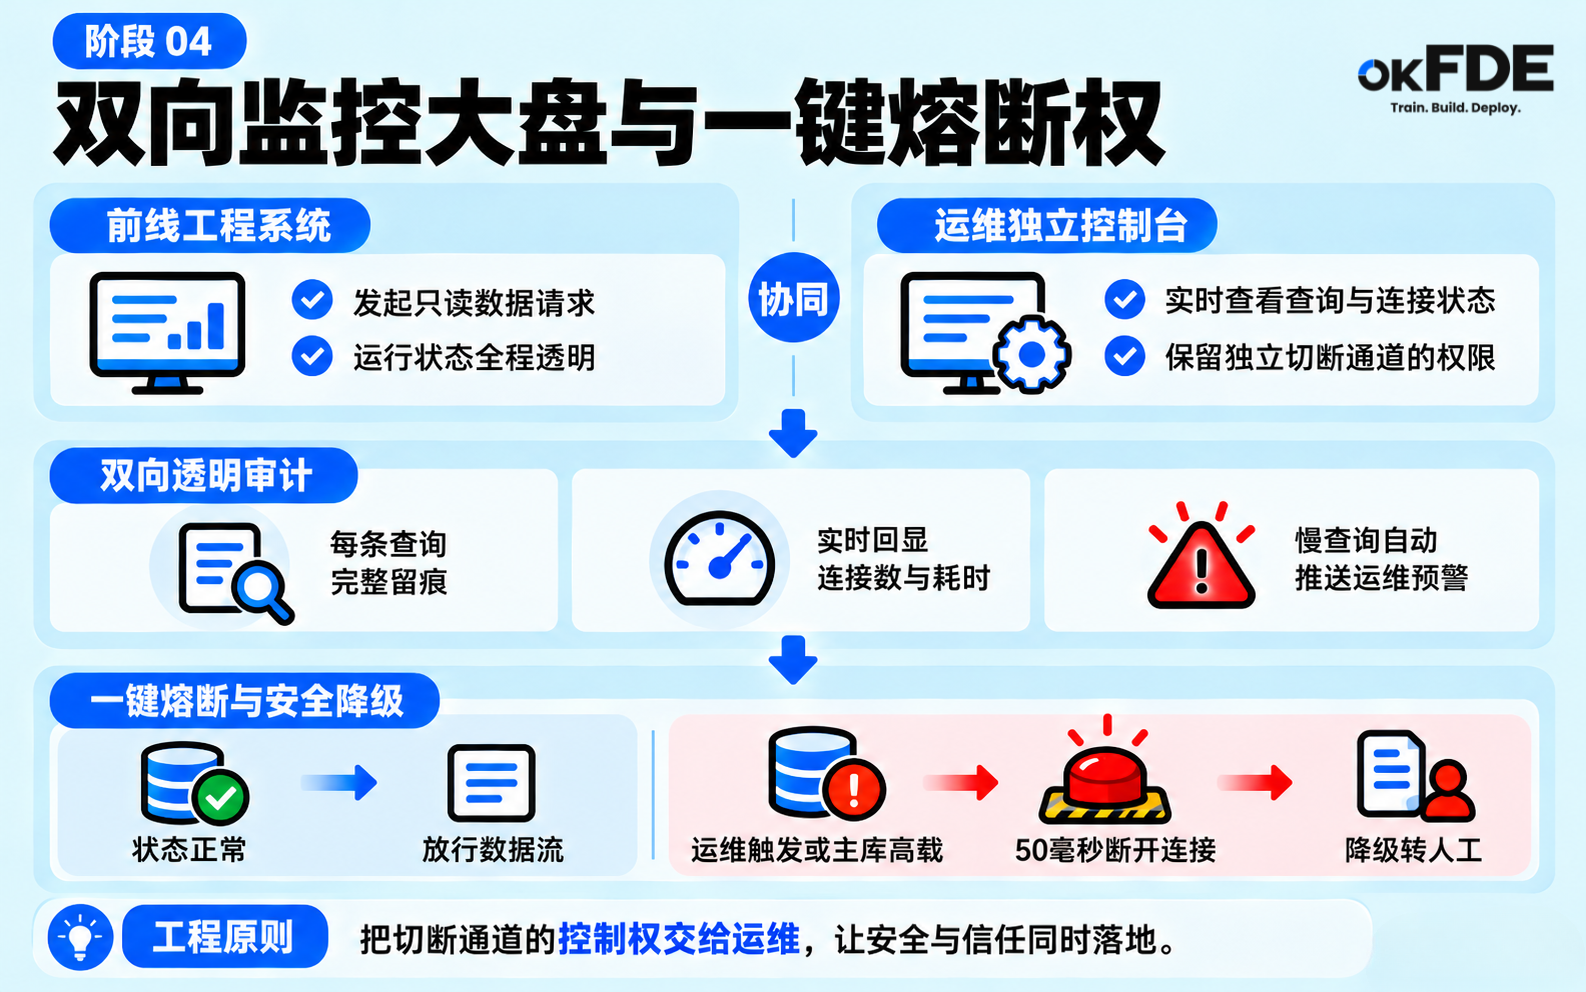
小王做了一块双向透明的监控大盘。
每一条大模型发出的 SQL 查询语句、每一个接口的耗时曲线、当前占用的连接数以及每次调用的业务来源,在大屏上毫秒级跳动。
老孙不需要登进小王的后台翻日志,坐在自己的工位上,抬头就能看清这套系统的一举一动。
更关键的是,小王在老孙的堡垒机管理页面上,专门留出了一个带红色边框的独立开关。
这是一个硬件级的物理切断开关。
只要老孙觉得当前主库负载异常,或者单纯怀疑某次查询存在安全隐患,老孙不需要通知小王,也不需要向李总汇报,鼠标一点,系统和数据库之间的所有通信通道会在五十毫秒内全部断开,业务自动无缝切回原本的线下人工流程。
小王把鼠标递到老孙手里,语气诚恳:
“孙主管,这套系统我们负责造,安全闸门永远归您管。您随时觉得不对劲,随时拔网线。”
老孙握着鼠标,看着大屏上跳动的监控心跳,又看了看那张红色的紧急断路按钮。
老孙长长吐了一口气,把另一只手里的动态口令牌插进电脑,输入了六位密码。
三分钟后,小王企业微信的待办栏里跳出一条绿色通知,工单审批已通过,只读影子探针权限已开通。
尾声 / FIELD NOTES
机房里的泡面与绿灯
周五晚上九点,地下一层的机房里依然弥漫着散热风扇吹出的温热空气。
老孙泡了一桶老坛酸菜牛肉面,把叉子别在塑料盖上,拉开椅子坐在小王身边。
机房的监控大屏上,影子节点的指示灯闪着平稳的绿色光芒。前台由王姐录入的三十笔加急采购单,正在通过只读探针安静地完成条款比对,平均每条查询耗时只有八十毫秒,主库连接池的占用率稳稳停留在百分之三。
老孙吸溜了一口泡面,指着大屏角落的一条日志说:
“你看,刚才这条查询就写得很规矩,带了主键索引,还限制了分页大小。”
小王靠在机柜旁的折叠椅上,喝着老孙从值班室翻出来的冰红茶,笑着揉了揉眼睛。
走廊尽头的电梯门开了,李总披着风衣急匆匆走进来,手里夹着公文包,看样子是刚从外面的商务饭局上赶回来。
李总站在机房门口,看着并排坐在一起吃面看大盘的老孙和小王,愣了一下,随后笑着走过来拍了拍老孙的肩膀:
“老孙,白天我看工单批了,还担心你们两边闹别扭呢。这回步子迈得挺扎实,没耽误事吧?”
老孙把泡面桶放到一边,推了推眼镜,语气依然平缓:
“李总放心,规矩立住了,底座很结实,主库稳得很。”
李总满意地点点头,转身回了电梯。
小王在终端里保存了最后一段配置脚本,把机房的折叠桌收拾整齐。
在企业这片坚硬的土地上,部门墙从来不是靠行政命令或者大声呵斥砸碎的。看清别人的难处,把风险拆下来,把闸刀交出去,技术才能在深沟高垒的机房里,真正推开那扇沉重的铁门。
EXECUTIVE MEMO / 李总的管理备忘录
穿透部门墙,写给一把手的权力与安全账本
在周一早会上,我以为自己拍了桌子,要求大家全力开绿灯,数据权限在下午就能顺理成章地给到技术团队手里。
老孙把工单卡了三星期,最开始我也很不高兴,觉得 IT 部门在搞山头主义,故意给集团的一号工程使绊子。
直到小王拉着我看了那份影子探针的架构图,我才把冷汗擦掉。
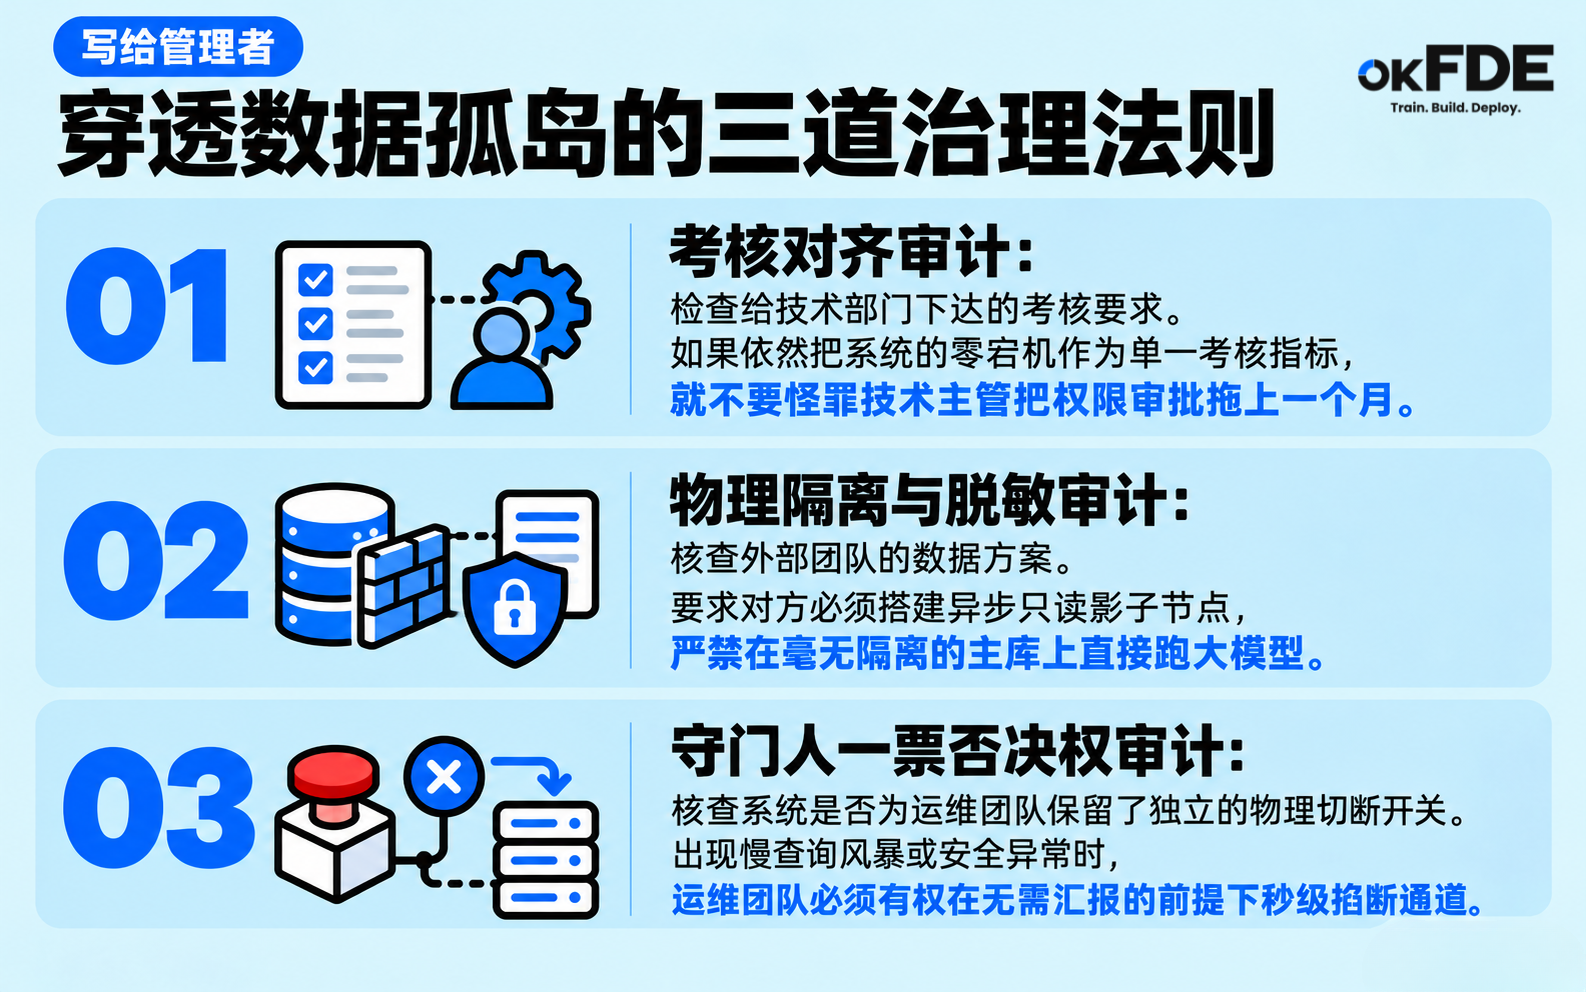
作为企业的一把手,在推进数字化的过程中,必须看清三条深层的组织现实。
第一条现实,部门墙的根源是考核指标打架。
业务部门的考核指标是快,是突破,是业绩增长。IT 部门的考核指标是稳,是零故障,是系统可用性。我一边要求老孙保证核心 ERP 哪怕一秒钟都不能宕机,一边要求他把数据库毫无保留地开放给刚进场的新系统。这两个目标在底层互相踩脚,冲突必然爆发。
第二条现实,行政施压换不来真数据。
很多领导喜欢用官威强压技术主管开权限。老孙明面上不敢违抗老板,但他有上百种合规的办法把流程拖住,甚至给你一份无关痛痒的假数据交差。如果不消除运维人员对系统瘫痪和泄密坐牢的恐惧,企业永远拿不到真正有价值的活数据。
第三条现实,最好的放权是给守门人留一把闸刀。
小王这次做得很漂亮,他把拔网线的红色开关,亲手装在了老孙的工位大屏上。当运维主管知道自己随时有一票否决权、随时能把系统掐断自保的时候,技术之间的防备心才会真正放下来。
NEXT / 下一篇
下一篇我们将把系统推到生死存亡的悬崖边。聊聊机房光纤被隔壁施工挖断、上游大模型服务突然连续报错 502 时,小王是如何用一套冷酷的优雅降级方案,让整家公司的核心业务在没有网络与算力的情况下,依然稳稳运转。
关于 OKFDE
我们关注 FDE,更关注 AI 真正落地之后发生的真实事件。
如果你也关注AI,关注产业,欢迎建联。
微信:okai-leo
公众号:OKFDE-AI不止Demo
参考材料 / REFERENCES
1. Google Cloud Architecture Center, Database Reliability Engineering: Read Replicas, Connection Pooling, and Query Shedding, 2023. 参考其关于生产数据库高可用隔离与高危慢查询熔断机制设计标准。
2. Martin Fowler, Patterns of Enterprise Application Architecture: Event-Driven Architecture and Change Data Capture (CDC), 2017. 参考其关于通过数据库事务日志实现非侵入式异步数据同步的架构范式。
3. NIST (National Institute of Standards and Technology), Special Publication 800-88: Guidelines for Media Sanitization and De-identification, 2020. 参考其关于企业敏感字段本地脱敏与哈希飞地隔离规范。
4. Michael T. Nygard, Release It!: Design and Deploy Production-Ready Software, 2018. 参考其关于舱壁隔离模式(Bulkhead Pattern)与紧急断路开关(Kill Switch)在系统防御中的实现。
5. Palantir Technologies, Palantir Foundry: Data Lineage, Granular Access Control, and Telemetry, 2022. 参考其关于企业级数据治理、双向审计追踪以及最小权限原则的工程实践。